 MineStrator

« Protection anti-DDoS incluse » figure sur la page d'accueil de presque tous les hébergeurs Minecraft. La mention est si courante qu'elle ne dit plus rien. Incluse où, contre quoi, jusqu'à quel volume, avec quel effet sur la latence ? Deux offres qui affichent la même phrase se comportent très différemment le jour où une attaque arrive.
Ce guide ne traite pas de la défense d'un serveur déjà en ligne, qui a son propre article, protéger son serveur Minecraft contre les attaques DDoS. Il s'adresse au moment d'avant, quand vous comparez des hébergeurs et que vous voulez savoir quelles questions poser, et quelles réponses doivent vous faire passer votre chemin.
Pourquoi « anti-DDoS inclus » ne veut rien dire tout seul ?
Parce que la mention ne précise ni la capacité, ni la couche protégée, ni l'endroit où le trafic est filtré. Un pare-feu sur la machine de votre serveur et un réseau qui absorbe plusieurs térabits par seconde en amont s'appellent tous deux « protection anti-DDoS », et seul le second tient face à une vraie attaque.
Un DDoS (Distributed Denial of Service) est une attaque qui rend un serveur injoignable en le submergeant de trafic envoyé simultanément depuis des milliers de machines compromises. Les serveurs Minecraft sont des cibles privilégiées, car leur adresse est publique par nature et les outils d'attaque se louent pour quelques euros.
Un hébergeur sérieux répond précisément à cinq questions (quelle capacité, où est filtré le trafic, quelles couches sont couvertes, quelle latence cela ajoute, et que se passe-t-il pendant une attaque).
La capacité de mitigation, le chiffre à exiger et comment le lire
La capacité de mitigation est le volume de trafic d'attaque que le réseau de l'hébergeur peut absorber et filtrer sans tomber. Elle s'exprime en gigabits ou en térabits par seconde. C'est le premier chiffre à demander, et son absence doit vous alerter.
L'ordre de grandeur compte plus que la précision. Les attaques contre des serveurs de jeu dépassent couramment plusieurs centaines de Gb/s, les plus grosses se comptent en Tb/s. Une capacité annoncée à 10 ou 20 Gb/s arrête un outil loué pour une heure, pas un botnet de taille moyenne.
Trois questions permettent de qualifier le chiffre :
Capacité du réseau de l'hébergeur, ou d'un prestataire ? Les deux sont légitimes, mais un hébergeur qui s'appuie sur un tiers doit le nommer et dire si toutes ses machines en bénéficient.
Quelle est la plus grosse attaque réellement neutralisée ? Seul un record mesuré prouve ce que promet une capacité théorique.
Les chiffres sont-ils publics et datés ? Des statistiques vivantes avec leur fréquence de mise à jour valent mieux qu'un bandeau figé depuis trois ans.
À titre de repère, la page anti-DDoS de MineStrator affichait au 28 octobre 2026 une capacité de mitigation théorique d'environ 24 Tb/s, une plus grosse attaque neutralisée de 6,1 Tb/s, environ 4 300 attaques neutralisées depuis 2025 et plus de 600 sur les 30 derniers jours, avec des données mises à jour chaque jour en différé de 24 heures. Ces chiffres évoluent. Vérifiez surtout qu'ils existent, qu'ils sont datés et relisibles le jour où vous signez.
💬 Bon à savoir : un différé de 24 heures sur les statistiques publiques est une précaution. Afficher les attaques en temps réel donnerait à un attaquant un retour immédiat sur l'effet de son action.
Où le trafic est-il filtré ?
Le trafic d'attaque doit être arrêté avant la machine qui héberge votre serveur, idéalement dès l'entrée du réseau de l'hébergeur. Un filtrage posé sur la machine arrive trop tard. Le lien est déjà saturé quand le pare-feu commence à trier.
Posez à l'hébergeur la question « votre protection s'applique-t-elle sur votre propre réseau, ou le trafic transite-t-il par un centre de nettoyage externe ? » Les deux fonctionnent, mais pas au même coût pour vos joueurs.
Filtrage sur le réseau de l'hébergeur. L'hébergeur opère son propre réseau, identifié par un numéro de système autonome (AS), et y déploie sa mitigation, si bien que le trafic de vos joueurs suit le chemin le plus court. MineStrator fonctionne ainsi, la couche volumétrique est encaissée en amont sur son réseau autonome AS199088, vérifiable sur n'importe quel annuaire de routage public.
Détour par un centre de nettoyage. Le trafic est redirigé vers une infrastructure tierce, filtré, puis renvoyé vers le serveur. Efficace, mais le détour peut ajouter de la latence, en permanence ou seulement pendant l'attaque selon la configuration.
Si l'hébergeur ne sait pas vous dire laquelle des deux s'applique à votre serveur, passez votre chemin.
Volumétrique ou applicatif, quelle différence pour un serveur Minecraft ?
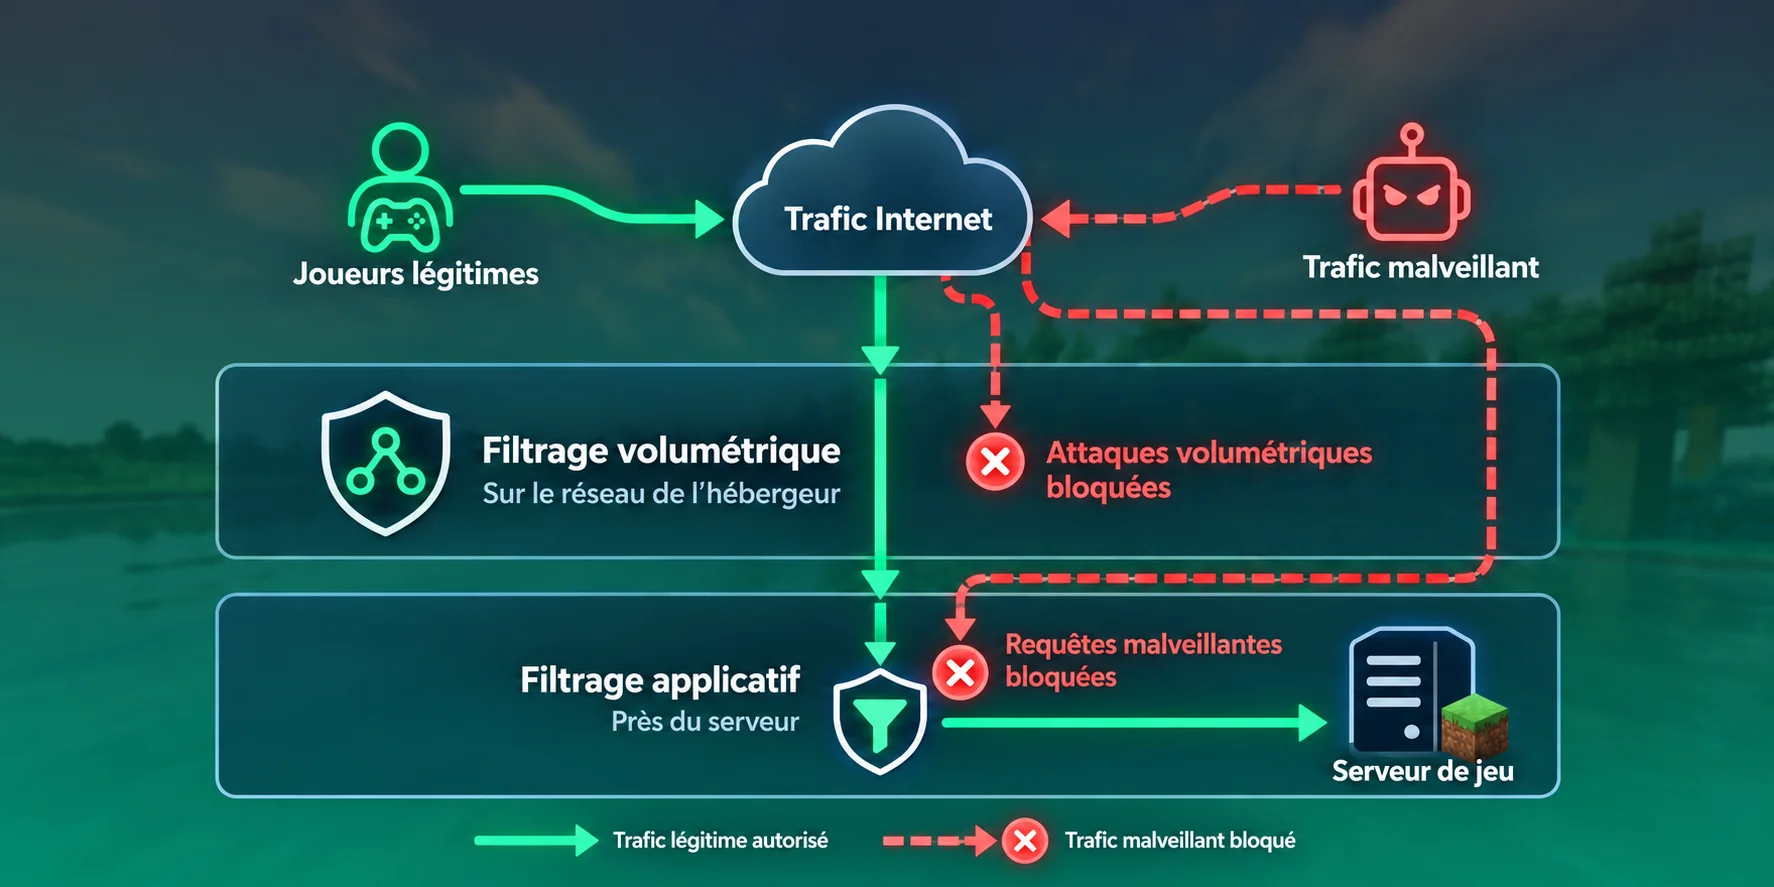
Une attaque volumétrique noie le réseau, une attaque applicative se fait passer pour des joueurs. Un serveur Minecraft subit les deux, et un seul filtre ne couvre jamais les deux à la fois.
Une attaque volumétrique (couches 3 et 4) repose sur un volume brut de paquets UDP ou TCP, souvent obtenu par amplification, où de petites requêtes envoyées à des serveurs tiers mal configurés (DNS, NTP) déclenchent des réponses bien plus grosses vers votre adresse. Elle se mesure en Gb/s et se bloque sur le réseau, en amont.
Une attaque applicative (couche 7) passe par des connexions qui parlent le protocole Minecraft (faux joueurs par centaines, requêtes de statut en rafale, paquets de handshake jamais terminés). Le volume est faible, parfois quelques Mb/s, mais chaque connexion coûte du CPU. Ce type d'attaque traverse une mitigation purement réseau. Sans inspection du contenu, rien ne la distingue d'un afflux de joueurs légitimes.
Un hébergeur spécialisé Minecraft doit donc disposer d'un filtre qui comprend le jeu, capable de reconnaître un client légitime et d'écarter le reste. C'est le rôle de la couche applicative, que MineStrator nomme MyShield, incluse d'office sur chaque offre, distincte de la mitigation réseau en amont. Quand un hébergeur ne parle que de Gb/s, demandez ce qui arrive aux bot floods.
📝 Note : la majorité des incidents vécus par les petits serveurs sont applicatifs, pas volumétriques. Une capacité réseau seule, aussi impressionnante soit-elle, ne dit rien sur le cas le plus fréquent.
La latence ajoutée, le critère que personne n'annonce
Une protection anti-DDoS peut coûter des millisecondes à chaque paquet, et ce coût n'apparaît sur aucune grille tarifaire. Sur Minecraft, où combats et déplacements se jouent au tick, 20 ou 30 ms de plus se ressentent.
Trois questions à poser :
Permanente ou déclenchée à la détection ? Une mitigation permanente réagit sans délai, mais si elle passe par un détour, la latence est permanente aussi. Une mitigation déclenchée ne coûte rien en temps normal, mais laisse passer les premières secondes.
Le filtrage applicatif ajoute-t-il un saut réseau ? Posé au plus près du serveur, il n'ajoute rien de perceptible ; hébergé ailleurs, il en ajoute mécaniquement.
Pouvez-vous le mesurer avant d'acheter ? Un essai gratuit permet un test de ping depuis chez vous et depuis la position de vos joueurs.
Chez MineStrator, le filtrage applicatif est annoncé sans latence perceptible, le trafic légitime passant normalement ; l'option MyShield PRO, réservée aux MyBox Pro, fait transiter tout le trafic par une mitigation permanente, sans délai de réaction, pour les projets les plus exposés. Cette distinction entre un mode par défaut sans détour et un mode renforcé optionnel est le type de réponse à obtenir d'un hébergeur.
Que doit vous dire un hébergeur pendant une attaque ?
Il doit vous dire ce qu'il se passe, sans vous le faire deviner. Un serveur bien protégé reste jouable sous attaque ; un serveur mal protégé tombe, et la qualité de l'hébergeur se mesure alors à ce qu'il communique.
Les signes d'un hébergeur qui maîtrise le sujet :
Une page de statut publique qui mentionne les incidents réseau.
Un support humain aux horaires affichés, capable de dire si votre serveur est visé ou si le problème vient d'ailleurs.
Une politique claire en cas d'attaque persistante. Votre serveur reste en ligne, ou il est suspendu « pour protéger les autres clients » ? Couper le serveur ciblé revient à offrir la victoire à l'attaquant. Ce point se demande avant de signer.
Une honnêteté sur les limites. À « êtes-vous protégés à 100 % ? », la page anti-DDoS de MineStrator répond « aucun hébergeur sérieux ne peut le promettre, et nous non plus ». Un hébergeur qui promet l'invulnérabilité n'a jamais vu une vraie attaque.
La grille des critères à vérifier avant de signer
Le tableau rassemble les critères de ce guide, la réponse attendue, et ce que MineStrator publie, relevé sur ses pages publiques le 28 octobre 2026. La colonne du milieu sert à interroger n'importe quel hébergeur.
Critère | Réponse attendue | Ce que MineStrator publie (relevé du 28/10/2026) |
|---|---|---|
Capacité de mitigation | En Tb/s, chiffre public et daté | ≈ 24 Tb/s théorique, en croissance |
Plus grosse attaque neutralisée | Un record mesuré, pas une promesse | 6,1 Tb/s |
Statistiques vivantes | Publiées, avec fréquence de mise à jour | ≈ 4 300 attaques depuis 2025, plus de 600 sur 30 jours, mise à jour quotidienne en différé de 24 h |
Où est filtré le volumétrique | Sur le réseau de l'hébergeur, en amont du serveur | Réseau autonome AS199088, inclus partout |
Filtrage applicatif Minecraft | Inclus, capable de reconnaître un client légitime | MyShield, inclus d'office sur chaque offre |
Latence ajoutée | Aucune perceptible en mode par défaut | Annoncée sans latence perceptible ; mitigation permanente en option (MyShield PRO, MyBox Pro) |
Activation | Automatique, dès la création du serveur | Automatique, aucune configuration |
Posture pendant une attaque | Serveur maintenu en ligne, communication claire | Page de statut publique, support humain 7j/7 de 11h à 21h |
Promesse de 100 % | Jamais | « Aucun hébergeur sérieux ne peut le promettre » |
Test avant achat | Un essai pour mesurer le ping réel | Essai de 12 h sans carte bancaire |
💡 Astuce : envoyez ces dix questions par écrit au support de chaque hébergeur comparé. La précision des réponses en dit autant que leur contenu.
Ce que la protection de l'hébergeur ne remplace pas
La meilleure mitigation n'empêche pas un joueur banni de revenir avec un autre compte. La protection de l'hébergeur traite le trafic illégitime ; la configuration de votre serveur traite les abus qui ressemblent à du jeu normal.
Trois compléments restent de votre côté (un plugin anti-bot, une whitelist pour les serveurs privés, et un proxy comme Velocity si vous exploitez plusieurs serveurs derrière une seule adresse). Le guide sur la protection d'un serveur Minecraft détaille ces réglages.
Quand un serveur semble « attaqué » alors qu'il manque de ressources, le diagnostic passe par les TPS et le MSPT. Les articles pourquoi le CPU compte plus que la RAM et pourquoi mon serveur Minecraft lag évitent de confondre saturation réseau et saturation du processeur. Un hébergeur sérieux fait cette distinction avec vous au lieu de tout mettre sur le dos d'une attaque.
Questions fréquentes
Un hébergeur Minecraft anti-DDoS protège-t-il à 100 % ?
Non, et un hébergeur qui le promet devrait vous inquiéter. Aucune protection n'est inviolable. Regardez plutôt la capacité réelle du réseau, la rapidité de détection et l'ajustement continu des règles de filtrage. MineStrator l'écrit sur sa page anti-DDoS, « aucun hébergeur sérieux ne peut le promettre, et nous non plus », tout en publiant ses chiffres réels (record de 6,1 Tb/s neutralisé, plus de 600 attaques filtrées sur 30 jours au 28 octobre 2026).
Quelle capacité de mitigation faut-il pour un serveur Minecraft ?
Les attaques qui visent les serveurs Minecraft dépassent couramment plusieurs centaines de Gb/s, et les plus grosses se mesurent en Tb/s. Une capacité en dizaines de Gb/s ne couvre donc que les petites attaques. Il faut des Tb/s, absorbés en amont du serveur, et un record publié de la plus grosse attaque neutralisée. À titre de repère, le réseau de MineStrator affiche une capacité de mitigation théorique d'environ 24 Tb/s et un record de 6,1 Tb/s au 28 octobre 2026.
Quelle est la différence entre une attaque volumétrique et une attaque applicative ?
Une attaque volumétrique (couches 3 et 4) sature la bande passante ou la pile réseau avec un volume brut de paquets, souvent par amplification UDP. Une attaque applicative (couche 7) parle le protocole Minecraft lui-même (connexions de faux joueurs, requêtes de statut en rafale, paquets de handshake incomplets). La première se bloque sur le réseau, en amont ; la seconde demande un filtre qui comprend le jeu. Un hébergeur Minecraft doit couvrir les deux.
L'anti-DDoS ajoute-t-il de la latence au serveur ?
Cela dépend de l'architecture. Une mitigation qui détourne le trafic vers un centre de nettoyage distant peut ajouter un délai, en permanence ou pendant l'attaque. Un filtrage posé sur le réseau de l'hébergeur, au plus près du serveur, n'ajoute pas de latence perceptible. Demandez où le trafic est filtré et si le détour est permanent.
Faut-il encore installer un plugin anti-bot si l'hébergeur a un anti-DDoS ?
Oui, les deux se complètent. La protection de l'hébergeur traite le trafic réseau et les connexions illégitimes avant qu'elles n'atteignent votre serveur. Un plugin anti-bot ou un proxy Velocity gère ce qui relève du jeu (limitation des connexions par adresse, vérification des comptes, whitelist, joueurs bannis qui reviennent). Un hébergeur sérieux ne dira jamais que son filtre dispense de configurer votre serveur.
Conclusion
Choisir un hébergeur Minecraft anti-DDoS, c'est refuser « inclus » comme réponse et exiger cinq précisions (capacité en Tb/s avec un record mesuré, endroit où le trafic est filtré, couverture des attaques applicatives propres à Minecraft, latence ajoutée en temps normal, conduite pendant une attaque). Un hébergeur qui répond aux cinq, chiffres datés à l'appui, mérite votre confiance, sauf s'il promet 100 %.
Chez MineStrator, ces réponses sont publiques (mitigation volumétrique sur un réseau autonome, filtrage applicatif MyShield inclus, statistiques réelles quotidiennes, limite assumée noir sur blanc). Pour mesurer la latence avant de vous engager, l'essai gratuit de 12 h sans carte bancaire se lance en moins d'une minute, et la page hébergement Minecraft détaille les offres.
Une fois le serveur en ligne, le travail continue de votre côté (anti-bot, whitelist, proxy si besoin), et la protection anti-DDoS de votre hébergeur se juge alors sur la durée.